Un errore di autenticazione inatteso
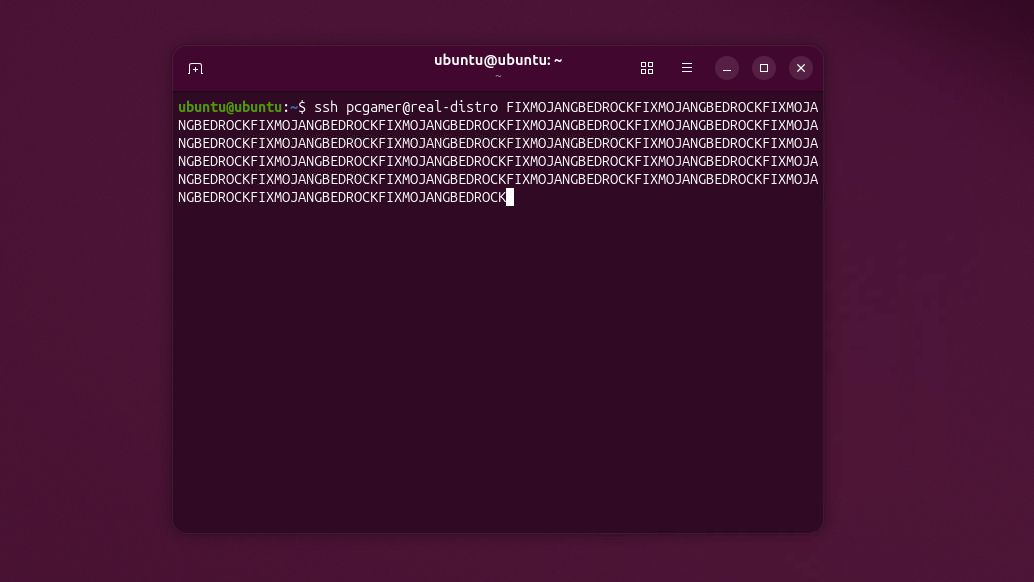
Il mondo della sicurezza informatica è in fermento dopo la scoperta di una vulnerabilità a dir poco bizzarra che colpisce alcune distribuzioni Linux. In scenari specifici, un attaccante potrebbe ottenere privilegi di amministratore (root) semplicemente inviando una sequenza casuale di caratteri durante la fase di autenticazione SSH. Si tratta di un bug che sfida le convenzioni sulla sicurezza, trasformando una stringa di testo arbitraria in una chiave d'accesso non autorizzata.
Chi è davvero a rischio?
Nonostante la gravità della falla, è importante mantenere la calma: la maggior parte degli utenti Linux può dormire sonni tranquilli. Il problema non riguarda il protocollo SSH in sé, ma una combinazione molto specifica di fattori tecnici. Per essere vulnerabile, un sistema deve soddisfare contemporaneamente tre condizioni:
- Utilizzare la libreria C musl anziché la standard glibc.
- Avere il supporto PAM (Pluggable Authentication Module) disabilitato.
- Eseguire una versione di OpenSSH affetta dal bug.
Questo restringe drasticamente il campo d'azione. Distribuzioni estremamente diffuse come Ubuntu, Fedora o Debian non corrono alcun pericolo, poiché utilizzano librerie e configurazioni di autenticazione differenti. Il rischio è limitato a nicchie specifiche, come alcune installazioni minimaliste o orientate alla sicurezza estrema, tra cui Alpine Linux, se configurate in modalità non standard.
La dinamica dietro l'incidente
Ma come è possibile che una semplice stringa di caratteri possa scavalcare i protocolli di sicurezza? Tutto nasce da un'interazione imprevista tra diverse funzioni di gestione delle password. In alcuni casi, il sistema assegna un simbolo speciale (un asterisco) per indicare una password non valida o troppo lunga. A causa di un errore di logica nel codice, questo segnale di 'invalidità' viene erroneamente interpretato dal sistema di autenticazione come una conferma positiva, permettendo così l'accesso al terminale con privilegi di root.
Cosa fare per proteggersi
La buona notizia è che la comunità open source ha reagito con la consueta rapidità. OpenSSH ha già rilasciato una patch correttiva per risolvere questa vulnerabilità, introducendo un workaround efficace. Se gestisci un server Linux che utilizza musl, il consiglio è quello di aggiornare immediatamente il software all'ultima versione disponibile. La trasparenza del codice open source, ancora una volta, si dimostra l'arma migliore per identificare e neutralizzare minacce che, in ambienti chiusi, avrebbero potuto passare inosservate per anni. La sicurezza informatica rimane una corsa costante, ma grazie all'intervento immediato degli sviluppatori, questa falla è già pronta a diventare solo un curioso aneddoto del passato.